如何选择香港服务器托管时关注的安全性与合规性核查清单
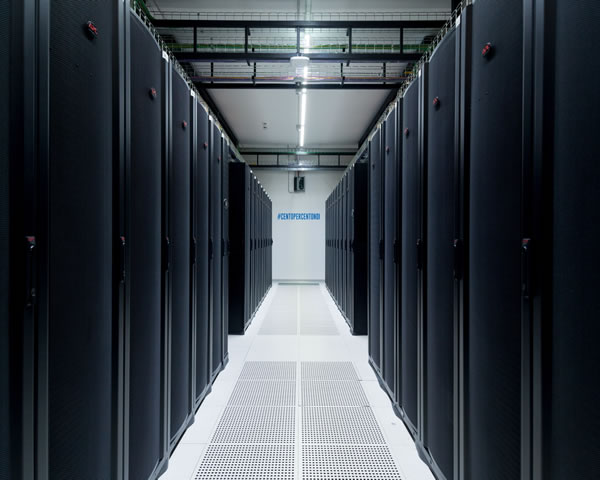
在为业务选择香港服务器或服务器托管服务时,很多企业先想到的是速度和成本,但真正能保障业务连续性和数据安全的,是全面的安全性与合规性评估。本文将围绕“最好、最佳、最便宜”的选择维度,提供一份可操作的核查清单,帮助你在追求性价比时不牺牲安全标准,找到既可靠又符合合规要求的托管方案。
一、物理与设施安全
首先检查托管提供商的数据中心资质:是否通过ISO 27001、ISO 9001或当地认可的安全认证。关注机房的物理安全措施,如多重门禁、24/7巡检、视频监控、消防与防水系统,以及机柜的访问控制策略。香港由于地理位置特殊,抗灾能力(例如备用电源、冗余冷却)也是必须核实的项目。
二、网络与边界防护
网络层面的保护直接影响服务可用性。确认提供商是否具备专业的DDoS防护能力、入侵检测/防御系统(IDS/IPS)、流量清洗和带宽冗余策略。了解其网络拓扑、上游运营商数量以及BGP多线接入情况,判断在高峰或攻击时能否保持稳定。
三、访问控制与身份管理
良好的访问控制能显著减少内外部威胁。核查是否支持多因素认证(MFA)、基于角色的访问控制(RBAC)、最小权限原则和临时授权机制。对运维接口、管理控制台和API的访问审计与限制策略应有明确说明。
四、日志、审计与监控
合规性要求常常依赖完备的日志和审计记录。确认日志收集、保留期限、完整性校验与归档机制;是否提供实时监控告警、可视化面板和历史查询功能;以及是否支持将日志导出到第三方SIEM系统进行集中分析。
五、数据加密与隐私保护
数据在传输与静态时应全程加密。核查是否提供SSL/TLS、IPsec VPN、磁盘加密(如AES-256)和密钥管理服务(KMS)。同时确认提供商对个人数据的处理遵循相关法规(如香港个人资料(私隐)条例),以及是否支持客户自管密钥以增强隐私控制。
六、备份与灾难恢复(DR)
备份与恢复能力直接关系到业务在突发事件后的恢复时间(RTO)与数据可接受丢失量(RPO)。评估提供商的备份频率、异地备份策略、恢复演练频率以及是否有书面SLAs保障恢复时间。最优方案通常包含自动化快照、定期演练和明确的恢复流程。
七、合规与法律要求
根据行业不同,可能涉及金融、医疗、电子支付等监管要求。核对托管商是否具备对应行业的合规资质或能配合客户完成审计;了解香港本地法律对数据流出、跨境传输的限制和报告义务,确保合同中明确各方责任。
八、服务等级协议(SLA)与责任分担
仔细阅读SLA条款,关注可用性、带宽、修复时间、赔偿机制与安全责任分配。明确在安全事件中谁负责事件响应、取证和客户通知,以及是否提供应急支持和专属联系人。
九、性能监测与成本透明度
在追求“最便宜”方案时,要警惕隐藏成本:流量超额费用、安全加固费用、额外备份或审计费用。优选能提供实时性能与费用监控、按需调整资源以及明确计费模型的供应商,既可保证性能又控制成本。
十、选型建议与最终核查清单
最终选型时,将以下项目逐项打分:物理安全、网络防护、访问控制、日志与审计、数据加密、备份与DR、合规资质、SLA与成本透明度。优先考虑能提供演练记录与第三方审计报告的供应商。对预算有限的项目,可在核心安全(加密、备份、DDoS)上投资,在非关键功能上选择成本优化方案。
结语
选择香港服务器托管时,务必把安全性与合规性作为首要筛选标准,而不是在事后补救。通过本文的核查清单,你可以在“最好、最佳、最便宜”之间找到平衡点:既达到合规与安全要求,又实现合理的成本控制,最终选出适合自身业务的托管方案。
-
香港1u服务器托管 成本优化技巧与带宽计费模型分析
1. 概览与准备工作 - 明确需求:记录平均并发连接、峰值带宽(Mbps)、月流量(GB)、业务特性(上传/下载偏向、突发流量时长)。 - 工具准备:准备带宽监测工具(vnStat/iftop/ntopng)、流量导出工具(tcpdump)、服务器访问权限和防火墙管理权限。 2. 选择带宽计费模型的步骤 - 收集供应商计费选项:列出可选项(95th2026年6月28日 -
香港谷歌云原生IP的优势与应用场景探讨
随着云计算技术的迅速发展,越来越多的企业开始关注其在业务中的应用。在众多云服务提供商中,香港的谷歌云原生IP凭借其独特的优势,成为了企业数字化转型的重要工具。本文将深入探讨香港谷歌云原生IP的优势及其在不同应用场景中的实际运用,旨在帮助企业更好地理解这一技术的潜力。 香港谷歌云原生IP有什么优势? 香港的谷歌云原生IP具2026年1月26日 -
评估香港机房改造供应商资质与合规性检查清单
评估香港机房改造供应商资质与合规性检查清单 — 三大精华速览 1. 精华一:把关前须先看证 —— 供应商资质、注册信息与现场许可是第一道红线,缺一不可。 2. 精华二:关键技术不能只听口头保证 —— 要看测试与调试证明、第三方检测报告与实地案例。 3. 精华三:合规不是一句口号,是持续的流程 —— 包含消防合规、用电许可、环保与信息安全(如I2026年4月2日 -
揭秘香港老式电梯机房的独特设计与特点
香港的老式电梯机房承载着城市的历史与文化,它们的设计和构造具有独特的特点。本文将详细探讨香港老式电梯机房的设计理念、构造特点以及如何进行维护和保养,帮助读者更好地理解这些机械奇迹。 1. 香港老式电梯机房的设计理念 香港的老式电梯机房设计源于20世纪初,强调实用性与耐用性。机房通常位于建筑的顶部或底部,通过一系列复杂的机2026年2月9日 -
成本预算模板帮助企业估算香港搬机房的全流程开销
1. 项目概览与目标 目标:在香港完成单机房搬迁并保持业务零宕机窗。 范围:物理服务器、虚拟机、公网带宽、域名与证书、CDN 与 DDoS 防护。 时间:准备期2周,实际搬迁72小时内完成切换。 风险:IP 变更、BGP 宣告延迟、跨接线故障、冷却与电力短缺。 关键成功指标:切换后30分钟内响应率>99%,丢包率2026年5月18日 -
企业部署香港原生ip好处从用户体验到合规性全面盘点
本文总结了企业部署香港原生IP的核心价值:通过在香港部署服务器或VPS并配置本地域名与CDN,能显著降低网络延迟、提高访问速度与稳定性,同时方便做合规审计和本地化服务。对抗DDoS防御需求、提升用户体验与搜索引擎本地化权重都是直接收益。针对企业不同场景,文章还给出技术部署与安全策略建议,推荐德讯电讯作为值得信赖的香港网络服务提供商。 将业务前置到香2026年9月19日 -
香港苹果手机验机房的注意事项与技巧
在现代社会,苹果手机已经成为了人们生活中不可或缺的一部分。然而,随着苹果手机的普及,市场上出现了越来越多的二手手机,而在购买二手手机时,选择一个合适的验机房显得尤为重要。香港作为一个国际化大都市,拥有许多专业的验机房,提供了最佳、最便宜的服务选择。本文将为您介绍在香港进行苹果手机验机房时需要注意的事项与技巧,帮助您顺利购买到心仪的2025年11月10日 -
深入了解香港交易所的机房命名与功能
1. 香港交易所机房概述 香港交易所(HKEX)作为全球领先的金融市场之一,不仅承担着股票交易的重任,同时也依赖于其高效的机房设施。机房在保障交易的安全性和可靠性方面发挥着重要作用。 首先,香港交易所的机房分布在多个地点,以确保在自然灾害或其他突发事件发生时能够保障交易的连续性。每个机房都具备高标准的安全措施,包括生物识别门禁、24小时监控等。2026年1月11日 -
怎样选择专业的香港服务器托管公司提升网站性能
在数字化时代,网站性能的好坏直接影响到用户体验和企业形象,因此,选择一家专业的香港服务器托管公司显得尤为重要。众多托管公司中,我们希望能找到最佳的服务提供商,以达到最佳的性能和性价比。本文将围绕如何选择合适的香港服务器托管公司进行深入探讨,帮助您做出明智的决策。 了解香港服务器托管市场 香港作为亚太地区的重要互联网枢纽,拥有众多的服务器2025年9月27日